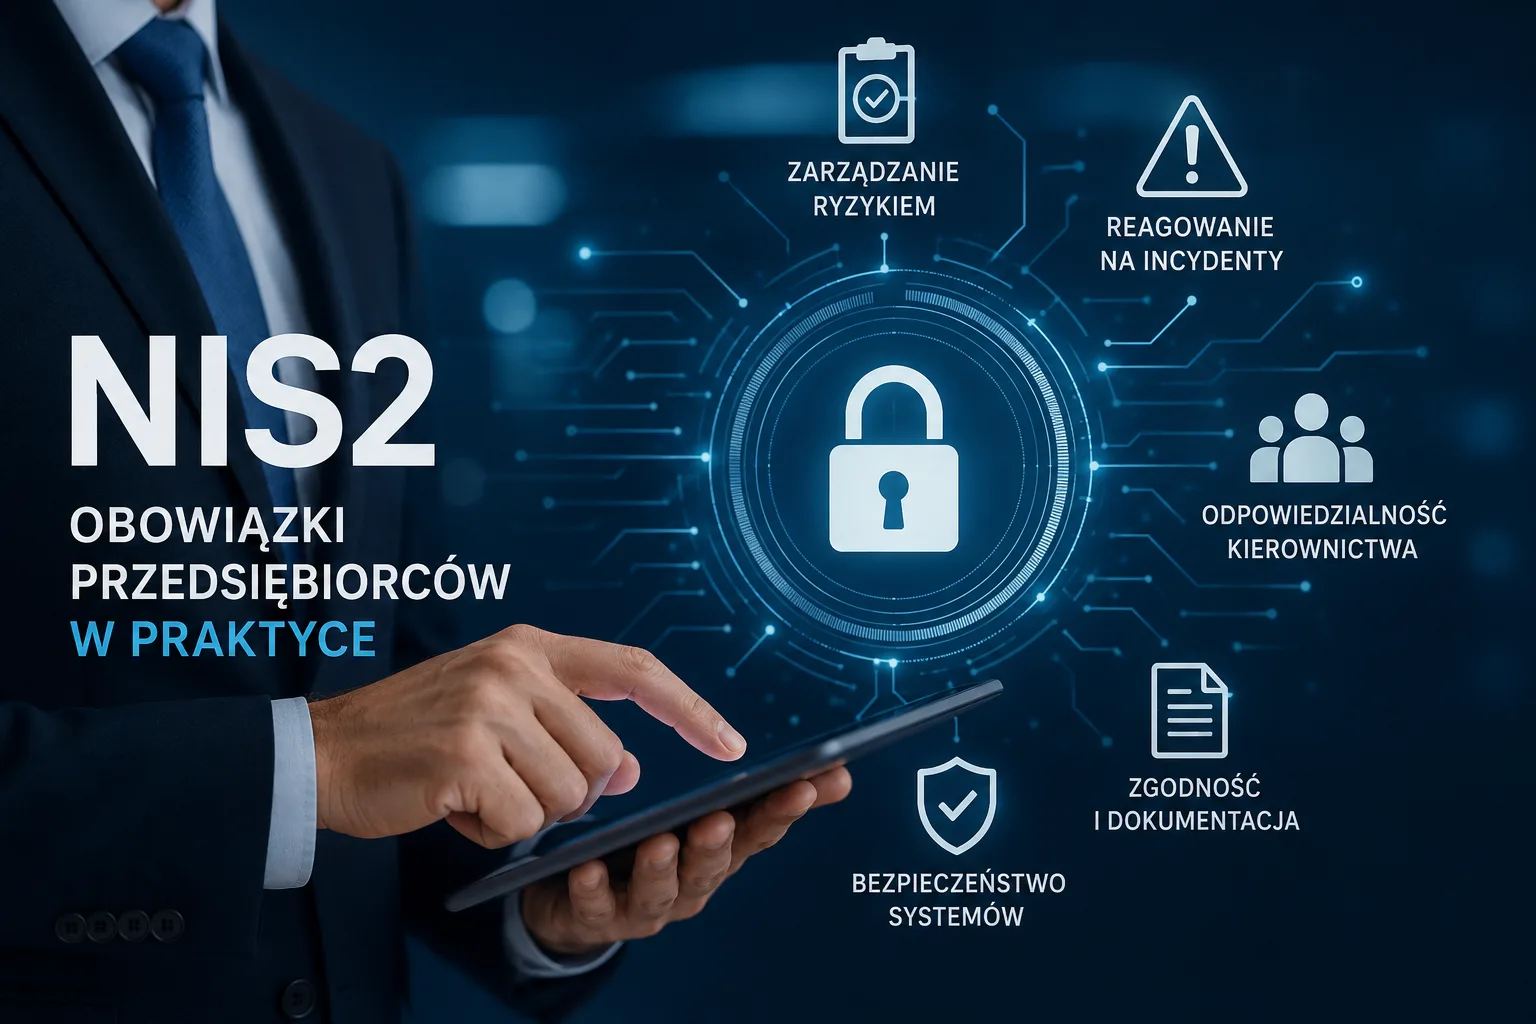
W praktyce obowiązki przedsiębiorców wynikające z NIS2 obejmują nie tylko zabezpieczenie systemów informatycznych. Firmy muszą zarządzać ryzykiem, reagować na incydenty, kontrolować dostawców oraz zapewnić zaangażowanie kierownictwa. Polska nowelizacja ustawy o krajowym systemie cyberbezpieczeństwa wprowadziła podział na podmioty kluczowe i ważne oraz rozszerzyła katalog organizacji objętych regulacją.
Które firmy podlegają NIS2?
Regulacja może obejmować między innymi firmy z sektorów energetyki, transportu, ochrony zdrowia, infrastruktury cyfrowej, gospodarki wodnej, produkcji żywności, chemikaliów, maszyn i pojazdów. Znaczenie mają rodzaj działalności, wielkość przedsiębiorstwa oraz jego rola w danym sektorze.
Pierwsze obowiązki przedsiębiorców wynikające z NIS2 dotyczą samoidentyfikacji. Nie wystarczy sprawdzić kodu PKD. Należy przeanalizować faktycznie świadczone usługi, liczbę pracowników, dane finansowe i powiązania z innymi podmiotami. Organizacja spełniająca kryteria powinna także dokonać wpisu do Wykazu KSC.
Zarządzanie ryzykiem i bezpieczeństwem
Najważniejsze obowiązki przedsiębiorców wynikające z NIS2 wiążą się z systemowym zarządzaniem bezpieczeństwem informacji. Firma powinna zidentyfikować kluczowe zasoby, zagrożenia, podatności i możliwe skutki incydentów. Następnie musi dobrać środki techniczne, operacyjne i organizacyjne odpowiednie do poziomu ryzyka.
W praktyce konieczne jest uporządkowanie zarządzania dostępami, aktualizacjami, kopiami zapasowymi, podatnościami, ciągłością działania oraz bezpieczeństwem łańcucha dostaw. Potrzebne są również zasady stosowania kryptografii, uwierzytelniania wieloskładnikowego i odtwarzania systemów po awarii.
Realizując obowiązki przedsiębiorców wynikające z NIS2, warto rozpocząć od audytu zerowego. Pozwala on porównać stan obecny z wymaganiami, wskazać luki oraz przygotować harmonogram działań. Więcej informacji dotyczących audytów i systemów zarządzania znajduje się tutaj: nis2 – bbquality.pl.
Reagowanie na incydenty
Kolejne obowiązki przedsiębiorców wynikające z NIS2 dotyczą wykrywania, analizowania i zgłaszania poważnych incydentów. Firma powinna określić, kto ocenia zdarzenie, podejmuje decyzję o eskalacji i kontaktuje się z właściwym CSIRT. Wczesne ostrzeżenie należy przekazać w ciągu 24 godzin od wykrycia poważnego incydentu, a właściwe zgłoszenie zasadniczo w ciągu 72 godzin.
Sama procedura nie wystarczy. Organizacja powinna prowadzić ćwiczenia, testować odtwarzanie kopii zapasowych i sprawdzać dostępność osób odpowiedzialnych za reakcję. Warto również przygotować listy kontaktowe, wzory komunikatów oraz zasady dokumentowania decyzji.
Odpowiedzialność kierownictwa
W obszarze zarządzania obowiązki przedsiębiorców wynikające z NIS2 obejmują bezpośrednie zaangażowanie zarządu lub innego kierownika podmiotu. Kierownictwo powinno zatwierdzać środki zarządzania ryzykiem, zapewniać zasoby i nadzorować wykonanie działań. Przekazanie prac działowi IT albo zewnętrznemu dostawcy nie zwalnia zarządu z odpowiedzialności za nadzór.
Zarząd powinien regularnie otrzymywać informacje o ryzykach, incydentach, wynikach audytów i działaniach naprawczych. Firma musi dokumentować szkolenia, przeglądy, testy i decyzje, aby podczas kontroli wykazać, że zabezpieczenia zostały rzeczywiście wdrożone.
Ostatecznie obowiązki przedsiębiorców wynikające z NIS2 nie są jednorazowym projektem dokumentacyjnym. To stały proces zwiększania odporności organizacji na ataki, awarie, utratę danych i przestoje. Dobrze przeprowadzone wdrożenie ogranicza ryzyko prawne, porządkuje odpowiedzialność i wzmacnia ciągłość działania przedsiębiorstwa.
Dowiedz się więcej na: www.bbquality.pl
Kasia Kowalczyk – redaktorka, która łączy pasję do minimalistycznego designu z praktyką tworzenia funkcjonalnych i inspirujących klas, pracowni oraz innych pomieszczeń szkolnych.
Więcej o autorze →